Osservabilità dei container self-hosted con contesto AI e log persistenti
logdeck, di AmoabaKelvin, è un piano di controllo self-hosted che centralizza i log dei container e l'osservabilità per gli ambienti Docker e Podman. Lo strumento cattura log storici, fornisce un endpoint di contesto leggibile dalla macchina per assistenti di codifica AI e espone telemetria dei container in tempo reale insieme ai controlli del ciclo di vita. Viene fornito come un'implementazione compatta adatta per host Linux ed è progettato per mantenere i dati in loco, integrandosi con flussi di lavoro di sviluppo abilitati all'AI.
Quali compiti puoi effettivamente utilizzare?
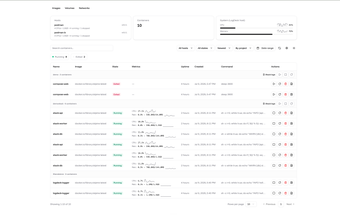
Lo strumento si concentra sull'osservabilità dei container e sul controllo operativo, combinando l'accesso persistente ai log con la gestione interattiva. Supporta comandi di ciclo di vita e operazioni di stack Compose, fornisce una shell nel browser per i container in esecuzione e mostra telemetria in tempo reale in modo che gli operatori possano ispezionare le tendenze delle risorse. Le azioni tipiche del flusso di lavoro includono:
- avviare, fermare, riavviare, rimuovere container
- ispezionare stack Compose e stati dei servizi
- aprire una shell nei container in esecuzione dal browser
Quanto sono durevoli e utilizzabili i suoi log e metriche?
Lo strumento memorizza la cronologia delle esecuzioni in modo che i log persistano attraverso i ridispiegamenti; i log sopravvivono esplicitamente a un 'docker compose up --build' e alle rimozioni dei container. Il monitoraggio presenta numeri live di CPU e memoria con tendenze storiche, e avvisi automatici segnalano morti dei container, uccisioni OOM e schemi di errore nei log configurati. Il feedback della comunità evidenzia l'approccio del log persistente come un'alternativa più semplice a stack di logging più pesanti per piccole distribuzioni.
Richiede configurazione tecnica o competenze per funzionare?
Gli obiettivi di distribuzione sono host Linux che eseguono Docker o Podman e supportano il controllo degli host remoti tramite SSH o TCP senza installare agenti sui nodi target. Il server del Protocollo di Contesto del Modello integrato espone il contesto dell'infrastruttura ai client compatibili con MCP come Claude Desktop, Cursor e Claude Code, consentendo ai client AI di ispezionare i log e svolgere azioni di gestione. Gli operatori devono quindi pianificare l'accesso all'host e le autorizzazioni degli agenti come parte della configurazione.
Scelta pratica per gli operatori che desiderano un controllo locale con accesso all'IA
Lo strumento si adatta ai team che danno priorità all'osservabilità on-premises e sono pronti a gestire i permessi degli agenti per l'accesso programmatico. Aspettati di definire le politiche di accesso degli host e i limiti degli agenti prima di abilitare le operazioni guidate dall'IA, poiché i client connessi possono agire sull'infrastruttura. È un adattamento pragmatico per i self-hosters focalizzati su DevOps che accettano controlli di accesso gestiti dagli operatori e amministrazione basata su SSH.